Ledger с начинкой от мошенников
Ваш холодный кошелёк может оказаться шпионом. И ему даже не нужен доступ к вашему интернету, чтобы украсть ключи. Достаточно спрятанного внутри LTE-модуля, способного перехватить seed-фразу прямо с экрана и отправить её злоумышленникам. Бывший глава Mt. Gox Марк Карпелес продемонстрировал предполагаемый аппаратный имплант, а Ledger расследует сообщения о пропаже криптовалюты на десятки миллионов долларов.
Самое неприятное, что модифицированное устройство может оставаться внешне оригинальным, проходить проверку подлинности и работать как обычный аппаратный кошелёк. Владелец даже не заподозрит, что его главная защита превратилась в инструмент наблюдения.
Шпион внутри Ledger
9 октября Марк Карпелес (Mark Karpelès), бывший руководитель печально известной криптобиржи Mt. Gox, представил компоненты, которые, по его утверждению, были обнаружены внутри модифицированного аппаратного кошелька Ledger.
Речь идёт не о вредоносном приложении, поддельном сайте или заражённом компьютере. Здесь предполагается физическое вмешательство непосредственно в конструкцию устройства.
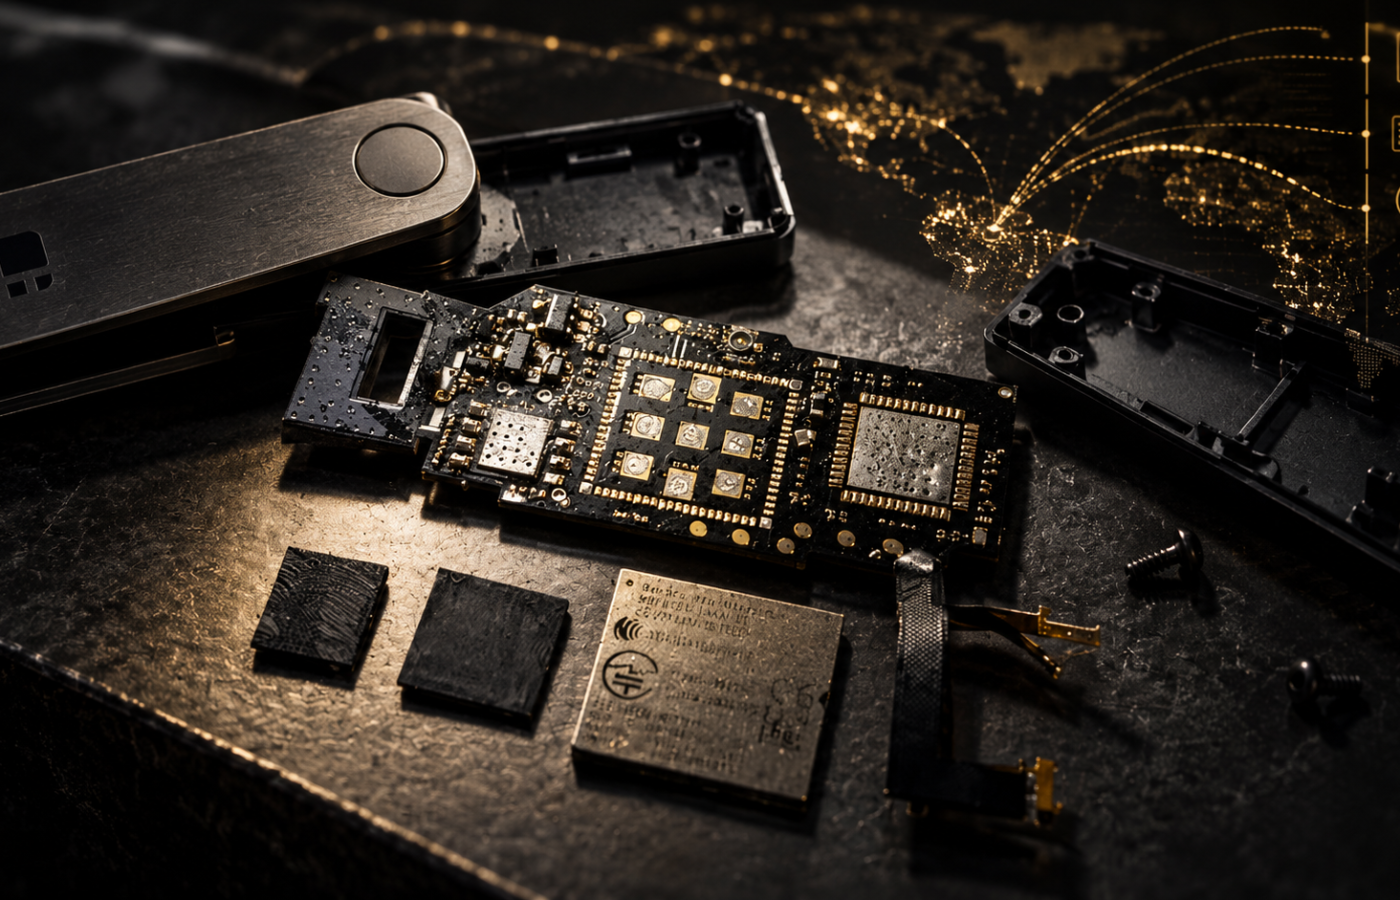
На опубликованных изображениях можно увидеть дополнительную электронику, микроконтроллер, модуль мобильной связи и компоненты для подключения к внутренним цепям кошелька.
По словам Карпелеса, устройство поступило из Малайзии, а его упаковка не имела очевидных признаков вскрытия.
Посторонняя электроника была спрятана под дисплеем, в области, где обычно находится защитная прокладка.
Таким образом, покупатель потенциально получает настоящий Ledger, но с дополнительными функциями, о существовании которых производитель и владелец могут даже не подозревать.
Как работает перехват seed-фразы
Механизм предполагаемой атаки одновременно прост и крайне опасен.
Во время первоначальной настройки аппаратный кошелёк генерирует секретную фразу восстановления, обычно состоящую из 24 слов.
Эта последовательность позволяет восстановить доступ к приватным ключам и криптовалютным активам.
Пользователь записывает слова и уверен, что они никогда не покинут защищённую среду его кошелька.
Однако шпионскому модулю необязательно проникать внутрь защищённого чипа.
По описанию Карпелеса, дополнительный микроконтроллер подключается к шине SPI (Serial Peripheral Interface), через которую информация передаётся на дисплей устройства.
Он анализирует поток данных, восстанавливает изображение символов и определяет слова, отображаемые на экране.
После получения всей последовательности LTE-модуль потенциально способен передать её злоумышленникам через мобильную сеть.
Схема атаки выглядит следующим образом:
- Пользователь включает Ledger и начинает настройку.
- Устройство генерирует и отображает слова восстановления.
- Скрытый модуль перехватывает данные, направляемые на дисплей.
- Микроконтроллер распознаёт слова и собирает seed-фразу.
- LTE-модуль получает возможность передать секретную последовательность по мобильной сети.
И всё это может происходить без видимых изменений в работе кошелька.
Главная опасность заключается в том, что атакующим не требуется взламывать Secure Element, защищённый чип, предназначенный для хранения криптографических секретов.
Им достаточно получить доступ к информации в момент её вывода на экран.
При этом техническая возможность такого перехвата и доказательство реальной передачи конкретной seed-фразы являются разными вещами. Публичного независимого подтверждения полного цикла работы обнаруженного импланта пока недостаточно.
Почему проверка подлинности может не спасти
Ledger использует механизм Genuine Check, предназначенный для проверки подлинности устройства.
Однако у этой системы есть принципиальное ограничение.
Она подтверждает подлинность защищённого элемента и определённых компонентов программной среды, но не является полной физической экспертизой всей электроники.
Если оригинальный Secure Element остаётся на месте, а посторонний модуль подключён к линиям дисплея, обычная проверка может не обнаружить аппаратное вмешательство.
Получается весьма неприятная картина.
Прошивка оригинальная. Защищённый чип настоящий. Криптография работает. Проверка подлинности пройдена.
А внутри может находиться посторонняя электроника, которая наблюдает за действиями владельца.
Именно так выглядит атака на цепочку поставок, когда устройство компрометируют до передачи конечному пользователю.
$86 миллионов и расследование Ledger
На фоне публикаций об аппаратном импланте разгорелся ещё один скандал.
9 октября появились сообщения о расследовании Ledger случаев потери криптовалюты пользователями в Юго-Восточной Азии, которые приобретали устройства через реселлера CryptoBilis.
Согласно опубликованной информации, Ledger обратилась к продавцу с требованием временно приостановить продажи и отправку устройств на период проверки.
CryptoBilis фигурировал в списках авторизованных реселлеров Ledger в регионе.
Параллельно ончейн-аналитики начали изучать подозрительные перемещения криптовалюты.
Исследователь tanuki42 сообщил об оценке возможных потерь свыше $72 млн. Другой аналитик, Specter, оценил совокупный объём подозрительных операций более чем в $86 млн, включая транзакции в сетях Bitcoin, Ethereum и Tron.
Однако здесь необходимо отделять подтверждённые факты от предположений.
На момент публикации не установлена прямая причинная связь между модифицированным Ledger, продемонстрированным Карпелесом, и подозрительными переводами на $86 млн.
Неизвестно, сколько устройств могли подвергнуться вмешательству, кто именно модифицировал оборудование и связаны ли между собой все рассматриваемые эпизоды.
Кроме того, сам Карпелес не утверждал, что исследованный им экземпляр был куплен непосредственно у CryptoBilis.
Совпадение событий вызывает серьёзные вопросы, но не заменяет технических доказательств.
Что делать владельцам Ledger
Особенно внимательно к ситуации стоит отнестись пользователям, покупавшим устройства у продавцов, фигурирующих в расследовании.
При наличии оснований подозревать физическую компрометацию необходимо действовать с учётом того, что старая seed-фраза потенциально уже известна посторонним.
- Не начинать настройку подозрительного устройства.
- Не восстанавливать старую seed-фразу на новом кошельке, если она могла быть скомпрометирована.
- Создать совершенно новую фразу восстановления на доверенном устройстве.
- Перевести активы на новые адреса, контролируемые новой seed-фразой.
- Не вводить секретные слова на сайтах, предлагающих проверить Ledger или получить компенсацию.
Покупка напрямую у производителя и проверка целостности упаковки могут снижать риск, но не дают абсолютной гарантии отсутствия аппаратных модификаций.
При этом обнаружение предполагаемого импланта не означает, что все устройства Ledger уязвимы или что каждый владелец находится под угрозой.
Криптографию не взломали. Её просто обошли
Вся эта история интересна далеко не только возможными потерями десятков миллионов долларов.
Годами индустрия объясняла пользователям, что аппаратные кошельки позволяют хранить приватные ключи отдельно от компьютеров, браузеров и потенциально заражённых устройств.
Secure Element, защищённые дисплеи, проверка прошивок и криптографическая аттестация стали основой доверия к холодному хранению.
Но любая система безопасности опирается на одно фундаментальное предположение: устройство, которое получает пользователь, действительно соответствует конструкции производителя.
Аппаратный имплант атакует именно это звено.
Он не подбирает приватные ключи, не взламывает Bitcoin или Ethereum и не разрушает математические алгоритмы блокчейна.
Он просто наблюдает за моментом, когда кошелёк самостоятельно показывает владельцу секретные слова восстановления.
И если описанная схема получит полное техническое подтверждение, производителям аппаратных кошельков придётся уделять ещё больше внимания не только программной защите, но и контролю компонентов, сборки, поставок и физической целостности устройств.
Потому что самый опасный кошелёк не тот, который перестал работать. А тот, который исправно работает на двоих.
Источники
- Mark Karpelès (@MagicalTux), X — публикации об обнаруженном аппаратном импланте.
- Crypto Briefing: Ledger users warned of potential implant in Malaysian devices — фотографии и техническое описание обнаруженного устройства.
- The Block: Ledger investigates wallet drains, losses estimated above $86 million — расследование Ledger, заявление компании и оценки ончейн-аналитиков.
Возможно эта уязвимость присутствует во всех холодильниках, просто где-то тщательнее скрыта🥸